การบริหารความเสี่ยง
Risk Management
การตรวจสอบภายในเป็นกระบวนการสำคัญ
ที่ช่วยให้องค์กรดำเนินงานอย่างโปร่งใสและมีประสิทธิภาพ
การบริหารความเสี่ยง
Risk Management คืออะไร
การบริหารความเสี่ยง คือ กระบวนการในการระบุ วิเคราะห์
และควบคุมความเสี่ยงที่อาจส่งผลกระทบต่อการดำเนินงานขององค์กร
วัตถุประสงค์
– ลดผลกระทบจากความเสี่ยง
– สนับสนุนการตัดสินใจของผู้บริหาร
– เพิ่มโอกาสในการบรรลุเป้าหมาย
– เสริมสร้างความมั่นคงขององค์กร
กระบวนการบริหารความเสี่ยง
1. ระบุความเสี่ยง (Risk Identification)
2. วิเคราะห์ความเสี่ยง (Risk Analysis)
3. ประเมินความเสี่ยง (Risk Evaluation)
4. จัดการความเสี่ยง (Risk Treatment)
5. ติดตามและทบทวน (Monitoring)
ประเภทของความเสี่ยง
– ความเสี่ยงด้านกลยุทธ์
– ความเสี่ยงด้านการดำเนินงาน
– ความเสี่ยงด้านการเงิน
– ความเสี่ยงด้านกฎหมายและการปฏิบัติตาม
– ความเสี่ยงด้านเทคโนโลยีสารสนเทศ
ความเชื่อมโยงกับ Internal Audit
การบริหารความเสี่ยงเป็นพื้นฐานสำคัญของการตรวจสอบภายใน
โดยช่วยให้การตรวจสอบสามารถมุ่งเน้นไปที่ความเสี่ยงที่มีนัยสำคัญ
และเพิ่มประสิทธิภาพในการตรวจสอบ
บทความที่เกี่ยวข้อง
IT Audit (การตรวจสอบระบบเทคโนโลยีสารสนเทศ) คืออะไร? เข้าใจง่ายสำหรับองค์กร
IT Audit (การตรวจสอบระบบเทคโนโลยีสารสนเทศ) เป็นกระบวนการสำคัญที่ช่วยให้องค์กรสามารถตรวจสอบและประเมินความปลอดภัย ความถูกต้อง และประสิทธิภาพของระบบ IT ในยุคดิจิทัลที่องค์กรพึ่งพาเทคโนโลยีมากขึ้น การมี IT [...]
กระบวนการบริหารความเสี่ยง (Risk Management Process) มีอะไรบ้าง? อธิบายแบบ Step-by-Step
กระบวนการบริหารความเสี่ยง (Risk Management Process) เป็นขั้นตอนสำคัญที่ช่วยให้องค์กรสามารถระบุ วิเคราะห์ และจัดการความเสี่ยงได้อย่างเป็นระบบ หากคุณยังไม่เข้าใจพื้นฐานของความเสี่ยง แนะนำให้อ่าน:ความเสี่ยง คืออะไร [...]


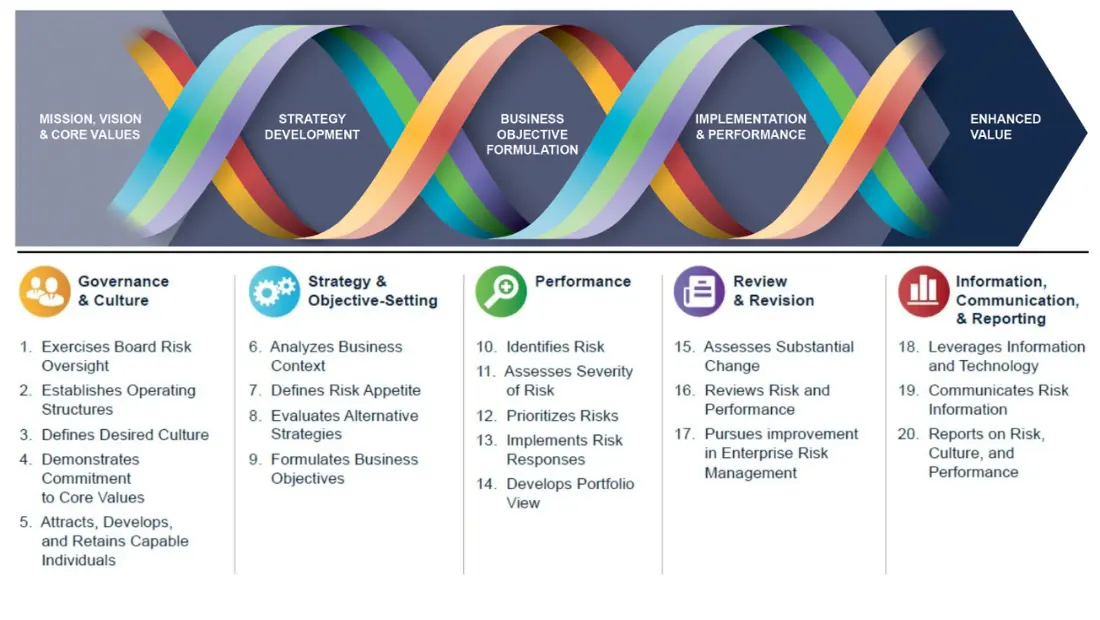

COSO ERM คืออะไร? อธิบายกรอบการบริหารความเสี่ยงระดับสากล (ฉบับเข้าใจง่าย)
COSO ERM เป็นกรอบการบริหารความเสี่ยงที่ได้รับการยอมรับในระดับสากล โดยองค์กรทั่วโลกนำไปใช้เพื่อบริหารความเสี่ยงอย่างเป็นระบบและเชื่อมโยงกับกลยุทธ์ สำหรับผู้ที่ทำงานด้านการตรวจสอบภายใน การบริหารความเสี่ยง หรือการควบคุมภายใน การเข้าใจ COSO ERM [...]